登录社区云,与社区用户共同成长
邀请您加入社区
AI驱动的模糊测试革命:从暴力破解到精准狙击 传统模糊测试依赖海量随机数据,效率低下且难以触及深层漏洞。AI的介入通过两大路径重构其价值: 提升测试深度:大语言模型分析代码逻辑,生成符合业务场景的测试用例,如谷歌OSS-Fuzz发现OpenSSL潜伏20年的漏洞(CVE-2024-9143),代码覆盖率提升8.73%; 降低测试噪音:AI通过语义分析构建精准输入字典,如PromeFuzz框架优化种
它最后的回答可能没有直接泄密,但它发出去的一串搜索 query,拼在一起,反而能把内部信息暴露出来。Meta 的 Llama Guard 4 是开源的多模态安全分类模型,基于 Llama 4 Scout 裁剪微调,原生支持文本和图像安全分类,也采用了更标准化的风险分类体系。AI 护栏也是一样,它不该让模型什么都不敢答,重点是在遇到异常输入、恶意指令、敏感信息、违规输出时,把风险挡住。没有护栏的 A
本研究报告基于YOLO26目标检测算法,构建了一套施工现场安全识别检测系统。该系统针对建筑施工场景中的工人、安全装备(安全帽、口罩、安全背心、手套)、工程车辆及机械设备等25个类别进行实时检测与识别。实验采用521张图像作为训练集,114张作为验证集,82张作为测试集。本文通过系统分析实验结果,为施工现场智能化安全管理提供了有价值的参考。训练集:521张图像,用于模型参数的学习验证集:114张图像
千寻智能创始人兼CEO韩峰涛在2026智源大会上说,如果把钢铁侠的贾维斯视作100分的机器人,那么现在机械臂的技术成熟度有50分,轮式底盘有40分,四足有30分,而AI智能化只有3分,“但从3分进步到50分的速度将会很快”。而如今,这家公司的估值已暴涨至200亿,即便自己是“金主”,但“给创始人发消息,也未必能收到回复”。”他说,“前两年大家觉得VLA是未来,今年又觉得世界模型才是未来,也许到了明
最近我完成了一个让我颇为自豪的开源项目——**GracyBot**,这是一个基于Python的个性化定制QQ机器人框架。技术交流让我们共同进步。1. **安全第一**:从日志脱敏到危险命令拦截,从输入验证到频率限制,每个环节都考虑安全防护。2. **模块化架构**:配置管理、日志系统、安全模块、监控面板、插件管理器分离,职责清晰。2. **多实例多账号支持**:从单账号到多账号的架构重构,引入适配
本文将带你走完一条完整的攻击链,并结合2026年最新的漏洞案例和AI渗透测试趋势,帮你建立实战级的Web渗透测试能力。而大语言模型能够理解应用程序的上下文和意图,发现那些传统扫描工具长期无法发现的漏洞——漏洞就藏在预期行为与实际行为之间的缝隙里。2026年的安全形势比以往任何时候都更加复杂:AI生成的代码正在加速引入漏洞,而AI驱动的渗透测试工具也正在改变攻防双方的博弈规则。信息收集的深度决定了你
本章节完整实现前文四层检测技术,代码分为邮件元数据校验、URL 特征提取与风险打分、形近域名检测、文本风险识别四大独立模块,可集成至邮件网关过滤脚本,支持批量邮件样本离线检测与实时在线检测两种模式,代码注释完整,适配 Python3.8 及以上版本,依赖tldextract、re、urllib.parse基础库,无重型深度学习框架依赖,轻量化部署。在生成式 AI 普及、钓鱼攻击产业化的行业背景下,
本文针对港口数智化转型中的动态管控难题,提出纯视觉跨镜智能管控体系。通过时空张量数字身份、拓扑预判追踪、轨迹自愈等核心技术,实现港口动态目标全域连续感知和风险智能预判。该体系100%复用存量监控设备,构建"感知-追踪-预警-处置"闭环治理机制,有效解决传统管控存在的感知割裂、追踪断链、处置滞后等问题。实践表明,系统轨迹完整率达99.9%,风险识别准确率超99.5%,可显著提升港
然而,Telegram 的开放性也使其成为钓鱼攻击的重灾区——自动化钓鱼机器人通过伪装成空投领取、KYC验证、节点质押等场景,诱导用户签署恶意交易。核心痛点: - 用户侧 :无法区分官方机器人与钓鱼机器人,误以为“点开链接”是安全操作 - 项目方侧 :缺乏实时监控手段,钓鱼机器人长期潜伏在社区中未被发现 - 开发者侧 :智能合约的 permit 、 approve 等授权机制被滥用,用户签署后无感
摘要:每年6-9月的“护网季”,都是网络安全领域最受关注的实战场景,作为国家主导的国家级网络安全攻防演练,护网行动已成为检验企业安全防护体系、锤炼安全团队实战能力的“试金石”,更是网络安全从业者积累实战经验、提升职业竞争力的核心契机。2026年作为“十五五”规划关键之年,护网行动呈现“场景更真实、防护更精准、合规更严格”的新特征,攻击手法更贴近APT攻击与黑产真实行为,防护重心也延伸至云原生、AI
GitBook、Document360和zyplayer-doc是三种不同的知识管理工具,各有侧重。GitBook适合开发者团队,支持Git集成和Markdown编辑,专为技术文档设计;Document360专注于对外知识库,提供AI搜索和聊天机器人功能,适合客户帮助中心;zyplayer-doc是企业级私有化知识库方案,支持内部Wiki和对外发布,满足数据安全需求。根据团队需求选择工具:技术文档
每一年都在收紧,每一年都在消除例外,每一年都在向“零信任”靠拢。Android 17 的“零例外”政策标志着这一演进进入了新阶段。到 2027 年,我们可以预见:MANAGE_EXTERNAL_STORAGE 权限的进一步限制:目前这仍然是“所有文件访问”的通道,但 Android 17 已经对其进行了收紧。未来可能要求用户每次授权时明确选择目录范围。SAF 的强制化:所有非媒体文件的访问最终都将
TRIAD通过 Proceed、Update 和 Refuse 三类决策,以及自然语言反馈驱动的闭环修正机制,为 LLM Agent 安全提供了一种新的护栏思路。它不再停留在简单的「安全/ 不安全」判断,而是进一步关注在检测到风险后,如何引导 Agent 识别计划中的偏离点,并尽可能保留用户的原始任务目标。在提示注入和有害任务场景下,TRIAD 展示了更平衡的安全与效用表现。尤其是在正常任务被恶意
摘要: 针对物联网(IoT)网络中复杂协议与异构设备导致的漏洞检测难题,澳大利亚新南威尔士大学研究者提出了一种生成式模糊测试框架,结合深度学习与动态注入技术提升漏洞挖掘效率。该方法通过分析正常流量建模协议行为(如CNN-GAN生成合规载荷),生成高语义相关性的测试输入,再通过模糊测试触发异常。实验在IIoT测试环境中验证了其有效性,相比传统工具漏洞检出率显著提升(如DCGAN-MNFuzz模型),
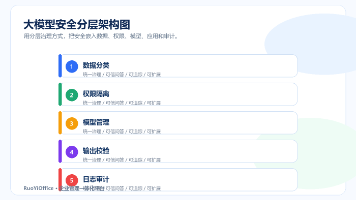
企业管理系统接入大模型前,需要重点评估数据泄露、权限越权、提示词注入、模型输出可信度和审计追踪等问题。本文从管理视角给出安全建设建议。
zyplayer-doc是一款企业级私有化知识库管理系统,基于Java+Spring Boot+Vue技术栈开发,支持Docker一键部署。系统提供全面的文档编辑能力(富文本、Markdown、表格、思维导图等)和AI问答功能(RAG架构),支持五级权限管控(空间/目录/文档/用户/部门)。特色功能包括:多账号体系集成、版本控制、对外发布文档站点、CLI命令行工具等。系统分为开源版和商业版,商业版
sudo ssh -oHostKeyAlgorithms=ssh-rsa,ssh-dss -oKexAlgorithms=diffie-hellman-group-exchange-sha1,diffie-hellman-group14-sha1,diffie-hellman-group1-sha1 dstevens@10.10.10.5#添加相关主机密钥类型,还是不行,提示SSH 客户端版本完全
存储方式XSS 风险CSRF 风险推荐程度适用场景高 (直接读取)无 (需手动发送)低非敏感数据普通 Cookie高 (可被读取)有 (自动发送)不推荐无低 (不可读取)有 (自动发送)中服务端渲染 (SSR)低低高大部分 Web 应用内存(Access) + Cookie(Refresh)最低最低极高前后端分离应用。
这个与上面的差不多,就是对payload中的script 和 / 进行了过滤,大家就把自己的payload使用 <svg onload=eval(atob(‘…’))> + Base64 编码 JS 逻辑进行重新编码就行,但在这里遇到一点问题,我的。查看源码可以看到,用户名和密码在源码中是明文显示,那我们现在只需要在管理员点击时查看到源码便可以拿到密码。后面就可以拿到url,在脚本中大家替换了就行
引入涵盖**资料中心(Data-centric)、模型中心(Model-centric)、部署与互动中心(Deployment & Interaction-centric)**的三维威胁分类法(Taxonomy)。论文作者 A.D.E. Berini 等指出,传统 AI 安全研究多聚焦于影像或一般机器学习模型,无法充分涵盖 LLMs 的独特性——例如自然语言处理的开放性、:整合数百篇相关论文,包含
RAG 优化:优先解决文本解析器的结构化信息保留问题安全防护:对 AI 工具实行最小权限原则和完整审计组织变革:从一次性项目转向持续的學習循环。
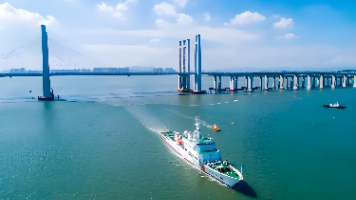
AI技术助力港口安全管理升级,船舶AI算法与防爆摄像机实现智慧监管。传统人工监控存在盲区多、响应慢、环境适应性差等问题。船舶AI算法具备自动识别、轨迹跟踪、靠泊姿态分析、作业行为识别等功能,提升安全预警能力。防爆摄像机满足高危环境需求,具备防爆、抗腐蚀、高清画质等特点,与AI算法深度融合实现边缘计算。两者结合形成"前端感知+边缘分析+平台联动"的智能体系,某石化码头应用后事故率下降80%以上,安全
2025 年 Kaseya 收购 INKY 生成式 AI 邮件安全产品,整合 BullPhish ID 钓鱼仿真、Dark Web ID 暗网凭证监测、SaaS 异常告警、云端备份组件推出 Kaseya 365 User 一体化安全套件,在官方博客发布企业最优邮件安全落地标准,明确API 深度集成、可解释生成式 AI、计算机视觉仿冒识别、收件端实时安全引导、多租户统一管控五大建设核心,为托管服务商
基于YOLO系列工业视觉数据集|智慧工地无人机巡检、厂区安全运维目标检测数据资源10306期
网络的话比较难,也是很抽象的,你做外网的渗透,至少要懂基础的http协议,知道端口是什么,知道网站是怎么架设起来的;在这个阶段,你已经对网络安全有了基本的了解。计算机各领域的知识水平决定你渗透水平的上限,但是零基础并不是要把上面的全部都学的很好再去搞渗透,那不仅会劝退大部分人,而且像我前面说的深度学习很容易学的囫囵吞枣,最后反而竹篮打水一场空。挖SRC的目的主要是讲技能落在实处,学习网络安全最大的
这篇摘要介绍了HumanoidKick足球人形机器人的核心技术参数和功能模块。主要内容包括: 整机极限抗冲击防护系统(1401-1450项),包含机身缓冲、关节保护、倒地防护等算法,具有分级抗冲击和自恢复能力。 多语种赛事语音交互系统(1451-1500项),支持中英文等赛事播报,包含语音合成、指令识别和环境自适应功能。 动作容错纠错机制(1501-1550项),可自动检测和修正动作偏差,具有分级
WLR-500轮式潜伏物流机器人技术摘要 工业级物流机器人WLR-500量产版专为仓储物流场景设计,具备以下核心特性: 硬件配置 尺寸950×650×260mm,净重215.6kg,额定负载500kg 双差速驱动+四万向轮结构,PU耐磨轮(Φ125mm) 最大速度1.6m/s,重复定位精度±2.8mm 42V/40Ah磷酸铁锂电池,续航7.2-10.5小时 感知系统 12线激光雷达(8Hz扫描)+
一个过度对齐的模型会拒绝大量合理的请求,变得"过度谨慎":- 用户问"如何加密文件"→ 模型拒绝(担心帮助黑客)- 用户问"如何编写多线程程序"→ 模型拒绝(担心被用于恶意软件)- 用户问"量子力学的基本原理"→ 模型拒绝(担心被用于武器研究)过度对齐的模型比未对齐的模型更令用户沮丧——因为它什么都拒绝。## 对齐工程的三个时代### 第一时代:RLHF(2023-2024)RLHF的核心思路是用
云原生安全 → 容器逃逸 → 属于红队/渗透测试中的"内网横向移动"技术栈学完这套,你能看懂 CTF 里的容器题,也能在工作中做容器安全审计。
2026年网络安全行业前景广阔,人才缺口大、薪资高、发展路径多元 随着政策法规的推动(如《网络安全法》)和数字化转型的深入,网络安全市场规模预计超千亿,人才缺口将达140万。新兴领域如云原生安全、AI安全、物联网安全需求激增,薪资竞争力强(如AI安全应届生起薪25万/年)。就业方向包括渗透测试、安全研发、数据安全治理等,适合不同兴趣的从业者。 挑战与建议:行业注重实战能力,建议通过CTF竞赛、漏洞
YOLOv8工业渗漏智能检测 室内外管道跑冒滴漏识别全流程实战 | 设备液体渗漏监测 安全生产视觉预警 深度学习模型训练部署G
本文系统阐述了现代桥梁防撞预警系统对船舶偏航、超高、超速三类违规行为的监测技术。系统采用多源数据融合架构:毫米波雷达、AIS和AI视频协同实现偏航监测,结合CPA/TCPA模型预判碰撞风险;三维激光雷达与水位仪联动实现动态超高检测;多普勒雷达直接测量真实航速进行超速判定。通过决策级融合校验机制,系统将虚警率控制在1%以下,并采用三级预警体系实现分级处置。未来技术将向特征级融合发展,结合数字孪生和大
网络的话比较难,也是很抽象的,你做外网的渗透,至少要懂基础的http协议,知道端口是什么,知道网站是怎么架设起来的;你只需要记牢 “if”“for”“print” 这些基础关键词,就能写出简单的扫描脚本、漏洞利用工具,就像用积木搭房子,关键是怎么搭,而不是认识积木上的字。在这个阶段,你已经对网络安全有了基本的了解。计算机各领域的知识水平决定你渗透水平的上限,但是零基础并不是要把上面的全部都学的很好
本文系统性地探讨了AI安全防护体系,主要包含以下核心内容: 核心威胁面分析 提示注入攻击:通过恶意指令覆盖系统提示 越狱攻击:绕过安全限制执行危险操作 数据泄露/投毒:敏感信息泄露与训练数据污染 上下文提取攻击:窃取系统内部信息 攻击技术详解 基础注入技术(指令覆盖、角色扮演) 高级技术(跨模态攻击、RAG系统污染) 隐蔽注入手段(编码混淆、语法变形) 防御体系架构 输入清理与输出过滤机制 沙箱隔
本文深入分析了桥梁防撞系统中多源数据融合技术的必要性。随着航运密度增加和船舶大型化,传统单一传感器防撞方案面临盲区多、误报高、场景适应性差等核心痛点。文章系统比较了毫米波雷达、激光雷达、AIS等不同传感器的技术优势和固有缺陷,指出任何单一设备都无法满足全天候、高可靠的监测需求。多源数据融合通过时空对齐和算法交叉验证,实现了全场景覆盖、极低虚警率、精准风险研判和复杂工况适配,预警可靠性提升一个数量级
Code Agent——能生成并执行代码的 AI Agent——在 2026 年已经成为开发者工具链的核心组件。—Code Agent 的安全不是一个"做完了"的工程,而是一个"在做中"的工程。切断了容器与宿主机的所有危险交互路径- 资源限制(内存 256MB、CPU 25%)确保即使代码写了个死循环,也不会拖垮宿主机- 超时机制保证代码不会无限运行### 第三层:Python 特定的安全措施Py
RAG 知识库里的提示词注入,核心风险不是“用户问坏问题”,而是模型可能把上下文里的恶意内容当成指令执行。工程团队要守住的不是单一入口,而是输入、召回、生成、输出和审计这条完整链路。
邮件安全防护面临协议滥用与检测不足双重挑战。钓鱼攻击呈现三大技术趋势:Unicode同形替换(年攻击12.7万次)、二级域名仿冒(占BEC攻击23%)、MIME头嵌套伪造(成功率68%)。DKIM/DMARC存在签名篡改与策略滞后风险,显示名混淆检测需优化算法效率。垃圾邮件过滤中,传统贝叶斯中文召回率仅65%,深度学习方案可达96.8%准确率。SMTP防护需结合IP信誉库(拦截率99.2%)与延迟
依托等保、数据安全法规落地与全行业数字化转型,盘点 2026 渗透测试市场扩招数据与全层级薪资标准,细分云原生渗透、政企红队、金融安全、工控安全四大高薪赛道,拆解新人入行门槛、证书溢价与职业晋升路线,客观说明行业利弊、初级内卷与中高端人才紧缺现状,给求职、转行人员精准择业参考。
本文系统梳理了广告风控与投放系统的200项核心参数配置,涵盖内容审核(101-110)、账号风控(111-119)、规则引擎(120-125)、后台管理(126-138)、微服务架构(139-147)、链路追踪(148-152)、性能监控(153-158)、线程管理(159-166)、事件处理(167-171)、数据协议(174-180)、NLP处理(181-188)、知识图谱(189-193)及
之前在kubernetes中完成的所有操作都是通过命令行工具kubectl完成的。其实,为了提供更丰富的用户体验,kubernetes还开发了一个基于web的用户界面(Dashboard)。用户可以使用Dashboard部署容器化的应用,还可以监控应用的状态,执行故障排查以及管理kubernetes中各种资源。Dashboard提供了kubectl的绝大部分功能,这里不再一一演示。本章节以Depl
摘要:本文分析了AtomCMS v2.0在/admin/ajax/avatar.php页面的SQL注入漏洞利用过程。通过在URL中构造恶意参数?id=-1 union select load_file('/flag')#,利用union联合查询绕过原查询结果,使用MySQL的load_file()函数读取根目录下的flag文件。其中#用于注释后续SQL语句防止报错。最终通过开发者工具Element
AI编程工具是强大的效率工具,但不能替代安全审查。每行AI生成的代码都必须经过和人工编写代码同等严格的安全审查。建立标准化的安全审查流程,是安全使用AI编程工具的前提。
项目背景在工业生产、建筑工地等高风险环境中,佩戴安全帽是保障工人安全的重要措施。传统的人工检查方法效率低且容易遗漏,而基于计算机视觉的安全帽检测系统能够实时、自动地检测工人是否佩戴安全帽,从而有效提升安全管理水平。本项目利用YOLOv10目标检测算法,实现对安全帽和人头的自动检测,确保工作场所的安全合规性。项目目标构建一个基于YOLOv10的安全帽检测模型,能够准确识别安全帽和人头。提供实时检测功
2015-2025年,是自动驾驶感知算法完成跨越式发展的黄金十年。感知算法是自动驾驶系统的“眼睛”与“环境理解中枢”,核心是通过车载摄像头、毫米波雷达、激光雷达、超声波雷达等多传感器采集的原始数据,完成目标检测、语义分割、车道线识别、场景建模、障碍物轨迹预测、空间定位等核心任务,是整个自动驾驶系统的第一道安全防线,更是决策规划、车辆控制环节的核心输入基础,直接决定了自动驾驶系统的能力上限与安全边界
本文系统介绍了前端开发中的JavaScript加解密技术体系,涵盖核心原理、企业级实践和性能优化策略。文章首先解析了前端加解密的四大应用场景(密码存储、数据传输、本地存储、数据校验),对比了哈希、对称加密和非对称加密的算法特性及适用场景,并推荐使用Web Crypto API这一现代浏览器原生支持的加密标准。通过两个企业级实战案例——基于PBKDF2的密码哈希存储方案和AES-GCM动态密钥加密传
网络安全爬虫,又名网络安全蜘蛛、网络安全机器人(听起来是不是很酷炫?),它是一种按照预定规则,自动抓取互联网安全信息的程序或脚本。简单来说,它就像一个网络安全情报收集员,通过模拟浏览器行为,向服务器发送 HTTP 请求,获取网页内容,并从中提取关键的安全信息。这种技术在搜索引擎、大数据安全分析、漏洞挖掘等领域应用广泛,绝对是网络安全从业者的必备利器!
你好,我是陈涉川,欢迎你来到我的专栏。虽然在训练阶段(如 RLHF),模型被教导要优先尊重 System Message,但在推理阶段(Inference),这仅仅是基于统计概率的“软约束”,而非基于硬件或逻辑门的“硬约束”。它的模型权重中,“乐于助人”的训练目标与“遵循当前用户指令”的机制发生了冲突。在预编译模式下,SQL 语句的结构(指令)被提前发送给数据库固定下来,用户的输入被严格当作“参数
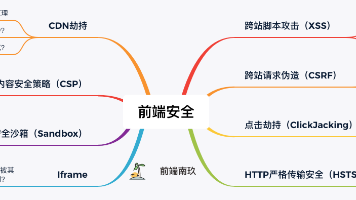
随着互联网的高速发展,信息安全问题已经成为行业最为关注的焦点之一。总的来说安全是很复杂的一个领域,在移动互联网时代,前端人员除了传统的 XSS、CSRF 等安全问题之外,还时常遭遇网络劫持、非法调用 Hybrid API 等新型安全问题。这篇文章会介绍一些常见的安全问题及如何防范的内容,在当下其实安全问题越来越重要,已经逐渐成为前端开发必备的技能了。网络上有很多黑客为了让用户能够登录自己开发的钓鱼
若将密钥硬编码或通过环境变量明文传递,存在泄露风险。本文基于 Kubernetes Secret + Spring Boot 配置加载机制,实现密钥的安全注入、运行时隔离与最小权限访问。本文著作权归吃喝不愁app开发者团队,转载请注明出处!在“吃喝不愁”App对接美团开放平台时,需使用。即为明文文件(仅容器内可读)。避免通过环境变量暴露(易被。